Repowering muss nicht bedeuten, eine funktionierende Anlage auszutauschen
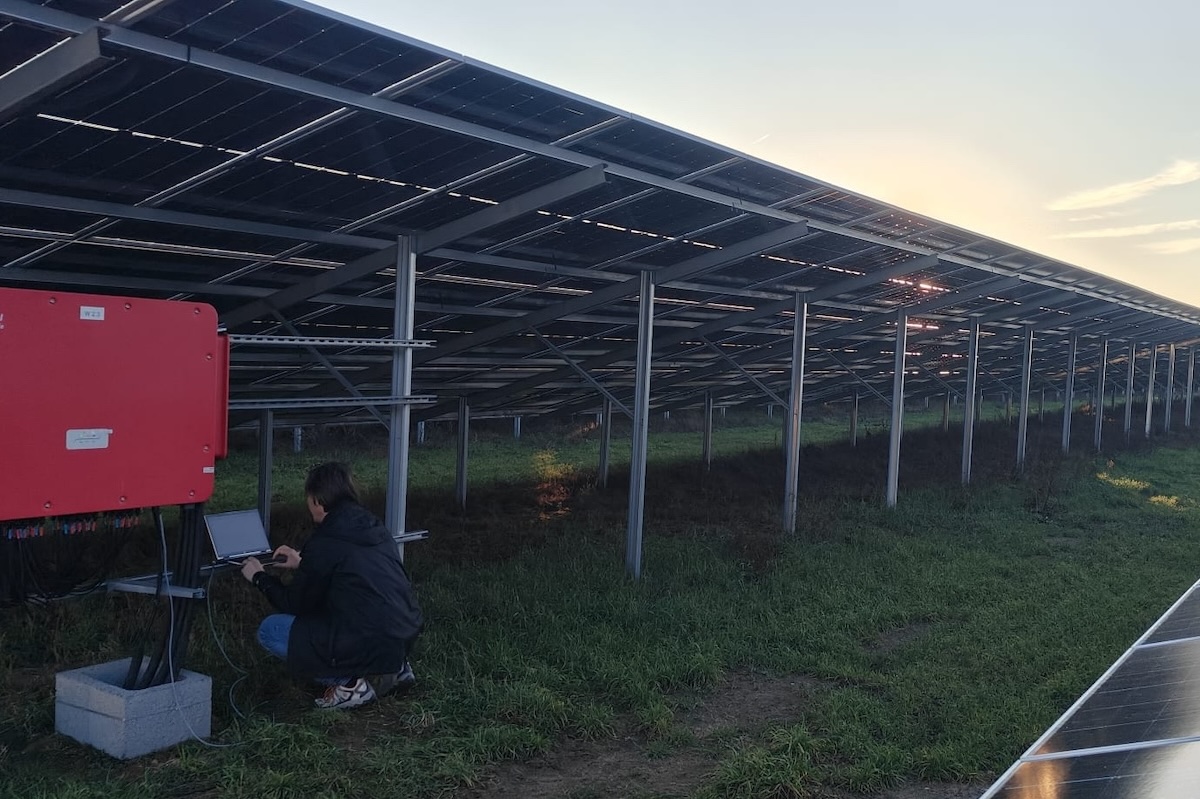
Cybersecurity ist innerhalb kurzer Zeit zu einem der großen Themen der Solarbranche geworden. Das hat zwei Gründe. Der eine ist die Regulatorik: Mit dem Cyber Resilience Act wird aus einer guten Absicht eine Pflicht, und zwar über den gesamten Lebenszyklus eines vernetzten Produkts. NIS2 nimmt parallel dazu betroffene Unternehmen stärker in die Verantwortung und verlangt ein systematisches Cyber-Risikomanagement. Der andere ist eine Einsicht, die sich in der Branche erst in den vergangenen Jahren durchgesetzt hat: Eine große Zahl fernsteuerbarer Wechselrichter stellt in Summe eine relevante Leistung dar. Damit wird aus einem Gerätethema ein Systemthema.
Sicherheit beginnt beim Gerät, nicht bei der Cloud
Für uns beginnt Cybersecurity deshalb nicht bei der Cloud und nicht beim Netzwerk, sondern beim Gerät selbst. Unser Anlagencontroller REFUlink startet über Secure Boot und eine abgesicherte Firmware-Kette. Das Gerät führt nur Software aus, deren Herkunft und Integrität sich überprüfen lässt. Für Updates gilt dasselbe: Sie müssen authentifiziert sein und kontrolliert eingespielt werden können. Jedes Gerät verlässt das Werk mit einem freigegebenen, geprüften Softwarestand und einer eindeutigen kryptografischen Identität. Diese Identität entsteht nicht erst beim Kunden auf der Baustelle, sondern in der Fertigung.
Die zweite Ebene ist die Kommunikation. Dort verfolgen wir bewusst den Ansatz, möglichst wenige Netzwerkdienste überhaupt nach außen zugänglich zu machen. Die Verbindung zur Cloud läuft über MQTT via TLS mit zertifikatsbasierter Geräteauthentifizierung.
Warum wir kein Fenster in das Anlagennetz bauen
Für den Fernzugriff setzen viele Anbieter auf VPN. Das ist eine etablierte Technologie und bei sauberer Umsetzung sicher. Die Frage ist nur, welches Problem man eigentlich lösen will.
Wenn ich Messwerte übertragen, Parameter ändern, Diagnosedaten anfordern oder einen Wechselrichter aus der Ferne in Betrieb nehmen möchte, brauche ich dafür keinen allgemeinen Netzwerkzugang in die Anlage. Der Controller baut die abgesicherte Verbindung zur Plattform selbst auf. Über diese definierte Strecke werden Nachrichten und Befehle ausgetauscht. Für den normalen Remote-Betrieb muss kein von außen erreichbarer Zugang in das Kundennetz geschaffen werden.
Das hat einen sehr praktischen Effekt, den vor allem Installateure und Betreiber schätzen: Es braucht keine eingehende Firewall-Freigabe, keine Portweiterleitung und keine feste öffentliche IP-Adresse. Wer schon einmal versucht hat, bei einem Industriekunden eine Portfreigabe durch die IT-Abteilung zu bekommen, weiß, wie viel Projektzeit an dieser Stelle verloren geht.
Beim VPN muss dagegen sehr genau kontrolliert werden, welcher Teilnehmer über den Tunnel welche Netzbereiche erreichen darf. Fehler bei Routing, Firewall-Regeln oder Zugriffsrechten führen schnell dazu, dass aus einem sicheren Fernzugang eine unnötig große Vertrauenszone wird.
Unser Ziel ist deshalb nicht, ein möglichst gut gesichertes Fenster in das Anlagennetz zu bauen. Unser Ziel ist, dieses Fenster im Normalbetrieb gar nicht erst zu brauchen.
Die erste Frage der Betreiber ist dann meist, was passiert, wenn die Cloud nicht erreichbar ist. Sie ist berechtigt. Fällt die Verbindung aus, speichert der Controller die Daten temporär lokal und liefert sie nach, sobald die Verbindung zurück ist. Es entsteht keine Lücke in der Historie, und das ist wichtig, wenn Erträge abgerechnet oder Verfügbarkeiten nachgewiesen werden müssen. Ebenso wichtig: Die Regel- und Steuerschnittstellen sind ohne Cloud voll funktionsfähig. Die Anlage regelt weiter. Eine Energieanlage darf nicht davon abhängen, dass eine Internetverbindung steht.
Weniger Netzzugang heißt nicht weniger Service
Der naheliegende Einwand lautet, dass ein solcher Verzicht den Remote Service einschränkt. Meine Erfahrung ist das Gegenteil. Entscheidend ist, dass wir nicht nur den Anlagencontroller entwickeln, sondern den Wechselrichter sehr genau kennen.
Wir müssen den Wechselrichter deshalb nicht wie eine Blackbox behandeln, bei der ein Gateway ein paar standardisierte Register ausliest. Wir können Diagnosefunktionen, Parameter, Ereignisse und Firmwarefunktionen gezielt miteinander verzahnen. Das reicht von der klassischen Anlagenüberwachung über die Ferndiagnose bis zum Remote Commissioning.
Viele Tätigkeiten, für die früher ein Servicetechniker anreisen musste, lassen sich damit aus der Ferne vorbereiten oder vollständig erledigen. Bei großen Anlagen ist das ein erheblicher wirtschaftlicher Faktor, und bei Anlagen in schwer erreichbarer Lage manchmal der Unterschied zwischen einem Tag und einer Woche Stillstand.
Der Vorteil liegt damit weniger im einzelnen Produkt als in der Kombination aus Controller und Wechselrichter. Beides ist gemeinsam geprüft und zertifiziert, Qualität und Firmware liegen in einer Verantwortung. Der Betreiber bekommt keine zwei Produkte, die sich im Feld erst kennenlernen müssen. Dazu gehört das Firmware-Management. Ein Controller kann zu dem zentralen Punkt werden, an dem Firmwarestände innerhalb einer Anlage verwaltet und Updates orchestriert werden. Neue Funktionen und Fehlerbehebungen lassen sich damit über den gesamten Lebenszyklus deutlich effizienter ausliefern. Das ist entscheidend, wenn wir über Anlagen sprechen, die 15, 20 oder mehr Jahre laufen sollen.
Tiefe Integration ohne geschlossene Plattform
Wer so argumentiert, muss sich die Frage nach dem Vendor-Lock-in, also der Bindung an das System eines Herstellers, gefallen lassen. Sie ist berechtigt, aber die Konsequenz daraus wäre falsch. Tiefe Integration der eigenen Geräte ist ein Vorteil. Sie macht eine Plattform nicht zwangsläufig geschlossen.
Über standardisierte Schnittstellen können übergeordnete Controller, Energiemanagement- und SCADA-Systeme mit dem Anlagencontroller und den angeschlossenen Geräten kommunizieren. Der Betreiber muss also nicht sein Leitsystem wechseln, nur weil er einen Wechselrichter tauscht. Auch auf der Geräteseite wollen wir offen bleiben: Wir integrieren Fremdgeräte, Speicher und Zähler, und bei entsprechendem Projektumfang setzen wir Integrationen auch kundenspezifisch um.
Repowering Schritt für Schritt
Damit komme ich zu dem Punkt, der mir der wichtigste ist. Viele Anlagen kommen jetzt in ein Alter, in dem einzelne Wechselrichter ausfallen, während Module, Verkabelung, Trafos und große Teile der Infrastruktur noch viele Jahre nutzbar sind. Eine ganze Anlage auszutauschen, weil ein Gerätetyp nicht mehr lieferbar ist, wäre weder wirtschaftlich noch nachhaltig.
Unsere Vorstellung ist ein schrittweises Repowering, und dafür gibt es einen sehr bodenständigen technischen Grund: REFUlink kennt die REFU-Protokolle von vor 20 Jahren genauso wie die aktuellen. Geräte verschiedener Generationen lassen sich parallel betreiben, auch wenn sie unterschiedliche Protokollstände und Baudraten verwenden.
Praktisch heißt das: Die Bestandsgeräte laufen weiter. Fällt ein Wechselrichter aus oder soll er wirtschaftlich ersetzt werden, kommt ein aktuelles Gerät an seine Stelle und arbeitet über denselben Controller mit dem Rest der Anlage zusammen. Es braucht keinen Stichtag, an dem die gesamte Anlage umgestellt wird. Über mehrere Jahre entsteht eine kontrollierte Modernisierung statt eines harten Technologiewechsels. Das verlängert die Nutzungsdauer der bestehenden Infrastruktur und senkt Investitionskosten wie Ressourcenverbrauch.
Ich will die Grenze dieses Arguments nicht verschweigen. Es gilt heute für sortenreine Bestandsanlagen eines Herstellers, und sortenrein sind Anlagen selten. Solange Fremdgeräte nicht auf demselben Weg eingebunden werden können, bleibt schrittweises Repowering für einen Teil des Bestands eine Möglichkeit und für den anderen ein Anspruch. Wie weit sich der Gedanke ausdehnen lässt, ist bei uns ein aktives Entwicklungsthema. Aber an dieser Stelle muss die Branche insgesamt liefern, nicht ein einzelner Hersteller.
Eine Architektur, die Komponenten austauschbar macht
Für mich ist das am Ende eine Frage der Lebensdauer. Eine Energieanlage sollte nicht davon abhängen, dass jede einzelne Komponente 20 Jahre lang unverändert verfügbar bleibt. Eine gute Architektur muss Komponenten austauschbar machen. Ein Anlagencontroller wird damit zunehmend zu einer Integrationsplattform, die Feldebene, Wechselrichter, Anlagenregelung und übergeordnetes Energiemanagement verbindet, ohne dass Betreiber ihre bevorzugten EMS- oder SCADA-Systeme aufgeben müssen.
Was daraus folgt
Sicherheit entsteht nicht dadurch, dass wir immer mehr Fernzugänge in ein Netzwerk schaffen und diese anschließend absichern. Sie entsteht dadurch, dass wir die notwendige Kommunikation von Anfang an klar begrenzen, Geräte eindeutig authentifizieren und nur definierte Funktionen zulassen.
Gleichzeitig glaube ich, dass die größten Möglichkeiten der nächsten Jahre aus der engeren Verbindung zwischen Wechselrichter und Anlagencontroller entstehen. Wenn Security, Diagnose, Firmware-Management, Remote Commissioning und Anlagenregelung von Anfang an zusammen gedacht werden, lassen sich Anlagen nicht nur sicherer, sondern auch einfacher betreiben und länger nutzen.
Und wenn diese Plattform offen genug bleibt, um Bestandsanlagen und Komponenten anderer Hersteller einzubinden, folgt daraus der Satz, der mir am wichtigsten ist: Repowering muss nicht bedeuten, eine funktionierende Anlage auszutauschen. Es kann bedeuten, sie Schritt für Schritt in die nächste Generation zu überführen.
— Matthias Reisenauer ist CTO der REFU Elektronik GmbH in Pfullingen. Das Unternehmen gehört zur Prettl Group und entwickelt Solarwechselrichter und Batteriespeicher im 400- und 800-Volt-Bereich für gewerbliche Anlagen und Utility-Projekte. —
Die Blogbeiträge und Kommentare auf http://www.pv-magazine.de geben nicht zwangsläufig die Meinung und Haltung der Redaktion und der pv magazine group wieder. Unsere Webseite ist eine offene Plattform für den Austausch der Industrie und Politik. Wenn Sie auch in eigenen Beiträgen Kommentare einreichen wollen, schreiben Sie bitte an [email protected].
Dieser Inhalt ist urheberrechtlich geschützt und darf nicht kopiert werden. Wenn Sie mit uns kooperieren und Inhalte von uns teilweise nutzen wollen, nehmen Sie bitte Kontakt auf: [email protected].
Please login to comment